Zuletzt aktualisiert: 29. Oktober 2026
Kurzübersicht
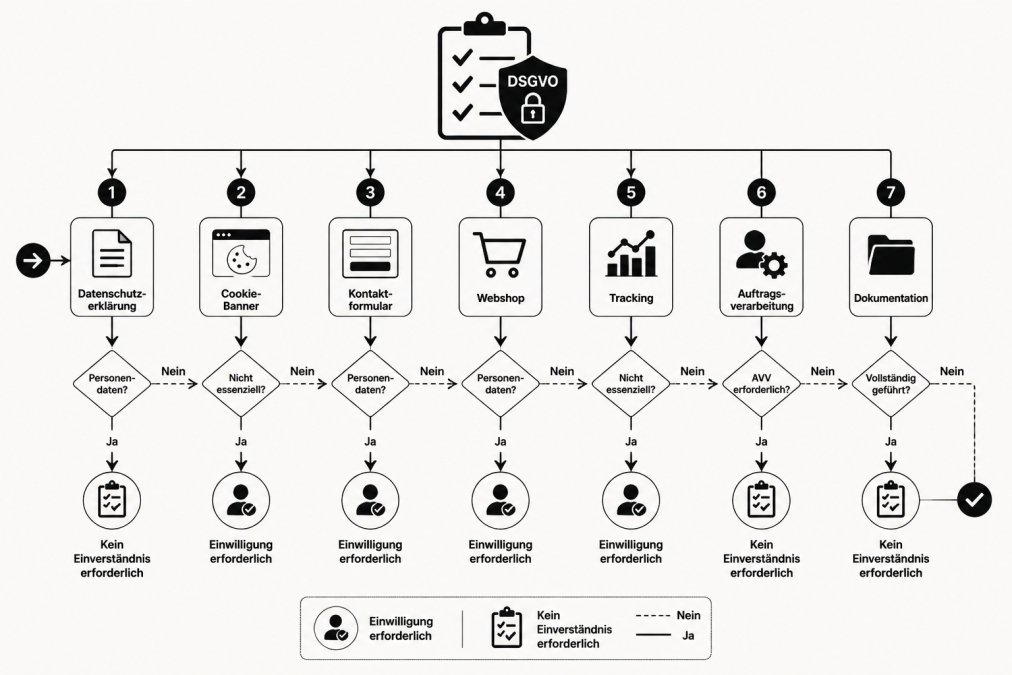
Eine DSGVO Checkliste für Webseitenbetreiber in Österreich deckt sieben Pflichtbereiche ab: Datenschutzerklärung, Cookie-Einwilligung, Formulare, Shop-Prozesse, Tracking, Auftragsverarbeitung und Dokumentation. Zusätzlich zur DSGVO ist das österreichische Datenschutzgesetz (DSG) zu berücksichtigen. Die Prüfung sollte mit der Technik beginnen, bevor die Texte abgeglichen werden.
- Die Datenschutzerklärung muss vollständig, aktuell und im Footer jeder Seite verlinkt sein.
- Ein Cookie-Banner ist nur wirksam, wenn kein nicht notwendiges Skript vor der Zustimmung lädt.
- Jedes Kontaktformular braucht einen klaren Zweck, eine Rechtsgrundlage und eine definierte Löschfrist.
- Für jeden Dienstleister, der personenbezogene Daten verarbeitet, muss ein Auftragsverarbeitungsvertrag vorliegen.
- Ein Verzeichnis der Verarbeitungstätigkeiten ist Pflicht und dient als Nachweis bei Prüfungen.
Inhaltsverzeichnis
- Was eine DSGVO Checkliste für Webseitenbetreiber leisten muss
- Checkliste: Datenschutzerklärung Website Österreich
- Cookie-Banner DSGVO Österreich: Einwilligung richtig einholen
- DSGVO Kontaktformular Website: Einwilligung, Zweckbindung, Löschfristen
- DSGVO Webshop Österreich: Bestellprozess und Zahlungsdaten absichern
- Tracking, Analytics und Auftragsverarbeitung prüfen
- Typische Fehler und wie Sie sie vermeiden
- Die nächsten Schritte für Ihre Website
- Häufig gestellte Fragen
Inhalte (Text und Grafik) mit KI-generiert.
Was eine DSGVO Checkliste für Webseitenbetreiber leisten muss
Eine DSGVO Checkliste ist ein strukturiertes Prüfraster, mit dem Betreiber ihre Website gegen die Anforderungen der Datenschutz-Grundverordnung abgleichen. Sie deckt sieben Pflichtbereiche ab: Datenschutzerklärung, Cookie-Einwilligung, Formulare, Shop-Prozesse, Tracking, Auftragsverarbeitung und Dokumentation. Neben der DSGVO ist dabei in Österreich zusätzlich das Datenschutzgesetz, kurz DSG, zu berücksichtigen (RIS – Datenschutzgesetz Art. 2 § 4).
Die meisten Checklisten im Netz scheitern an einem Punkt: Sie listen Paragrafen, aber keine Prüfschritte. Wer damit arbeitet, hakt ab, ohne zu verstehen, was er prüft. Die Fehler liegen selten im Text der Datenschutzerklärung. Sie liegen häufig in der Technik dahinter: ein Skript, das vor der Einwilligung lädt, ein Formular ohne Löschfrist, ein Shop, der Zahlungsdaten länger speichert als nötig.
Deshalb ist diese DSGVO Checkliste nach Prüfschritten aufgebaut, nicht nach Paragrafen. Sieben Bereiche, jeder mit einem klaren Ergebnis: erfüllt oder nicht erfüllt.
Ein Hinweis vorweg: Diese Checkliste ersetzt keine Rechtsberatung. Sie sorgt dafür, dass Sie die richtigen Fragen stellen, bevor Sie eine Rechtsanwältin oder einen Datenschutzbeauftragten hinzuziehen.
Checkliste: Datenschutzerklärung Website Österreich
Die Datenschutzerklärung muss vollständig, aktuell und leicht auffindbar sein. Sie gehört auf jede Seite, verlinkt im Footer, ohne Umweg über ein PDF. Fehlt sie oder ist sie veraltet, ist das der häufigste Beanstandungsgrund bei Prüfungen. Ein konkretes Beispiel für eine Datenschutzerklärung hilft beim Abgleich der Pflichtangaben.
Pflichtangaben nach Art. 13 und 14 DSGVO
Art. 13 DSGVO regelt, worüber Sie informieren müssen, wenn Sie Daten direkt erheben. Art. 14 gilt, wenn Sie Daten von Dritten beziehen. In der Praxis heißt das:
- Name und Kontaktdaten des Verantwortlichen
- Zwecke und Rechtsgrundlage jeder Verarbeitung
- Empfänger oder Kategorien von Empfängern
- Speicherdauer oder Kriterien für ihre Bestimmung
- Alle Rechte der Betroffenen, inklusive Beschwerderecht bei der Datenschutzbehörde
- Hinweis auf Übermittlungen in Drittländer
- Bei Art. 14: die Quelle der Daten
Häufige Lücken in österreichischen Datenschutzerklärungen
Drei Lücken tauchen fast immer auf. Erstens fehlt die Rechtsgrundlage pro Verarbeitung. Zweitens sind Drittanbieter nicht namentlich genannt, obwohl sie Daten erhalten. Drittens fehlt der Hinweis auf die österreichische Datenschutzbehörde als Beschwerdestelle.
Cookie-Banner DSGVO Österreich: Einwilligung richtig einholen
Ein Cookie-Banner DSGVO Österreich ist rechtlich nur wirksam, wenn er drei Bedingungen erfüllt: Er lädt nichts, bevor der Nutzer zustimmt, er bietet eine gleichwertige Ablehnung, und er lässt sich später ändern. Alles andere ist eine Scheineinwilligung. Solche strengen Anforderungen an die technische Umsetzung führen zwangsläufig dazu, dass Webseitenbetreiber bei der Auswahl ihrer Analyse- und Marketingtools verstärkt auf europäische Software Alternativen setzen, um die datenschutzrechtliche Souveränität ihrer digitalen Infrastruktur langfristig zu sichern.
Der häufigste Fehler: Das Analyse-Skript lädt beim Seitenaufruf, der Banner fragt erst danach. Damit wurden Daten bereits verarbeitet, bevor eine Erlaubnis vorlag.
So prüfen Sie Ihren Banner:
- Kein nicht notwendiges Skript lädt vor der Zustimmung
- „Alle ablehnen“ ist genauso sichtbar wie „Alle akzeptieren“
- Keine vorangekreuzten Kästchen
- Einzelne Kategorien lassen sich getrennt wählen
- Die Entscheidung ist widerrufbar und wird dokumentiert
- Notwendige Cookies sind klar von optionalen getrennt
Ein verbreiteter Irrtum: Ein Banner mit nur „OK“ ist keine Einwilligung. Fehlt die Ablehnung, ist die Zustimmung nicht freiwillig.
DSGVO Kontaktformular Website: Einwilligung, Zweckbindung, Löschfristen
Ein DSGVO Kontaktformular Website braucht drei Dinge: einen klaren Zweck, eine Rechtsgrundlage und eine definierte Löschfrist. Fehlt einer davon, ist die Verarbeitung angreifbar.
Die Prüfpunkte:
- Zweck der Erhebung ist benannt, etwa Beantwortung der Anfrage
- Rechtsgrundlage ist angegeben, meist Art. 6 Abs. 1 lit. b oder lit. f DSGVO
- Datensparsamkeit: nur Felder, die Sie wirklich brauchen
- Einwilligungstext ist nicht vorangekreuzt
- Löschfrist ist definiert, etwa sechs Monate nach Abschluss
- Versand läuft verschlüsselt
- E-Mail-Weiterleitung ist intern geregelt
Ein häufiger Fehler: Formulare, die Daten an einen externen Dienst senden, ohne dass dieser in der Datenschutzerklärung und in einem Auftragsverarbeitungsvertrag erfasst ist.
DSGVO Webshop Österreich: Bestellprozess und Zahlungsdaten absichern
Ein DSGVO Webshop Österreich muss Bestell- und Zahlungsdaten nach Zweck und Frist trennen. Bestelldaten brauchen Sie für die Abwicklung, Zahlungsdaten für die Buchhaltung, Adressdaten für den Versand. Jede dieser Verarbeitungen hat eine eigene Rechtsgrundlage und eine eigene Frist.
Die Prüfliste:
- Rechtsgrundlagen pro Verarbeitung dokumentiert
- Aufbewahrungsfristen für Rechnungen eingehalten, wie sie das österreichische Steuerrecht verlangt
- Zahlungsdienstleister sind in der Datenschutzerklärung genannt
- Keine Kartendaten auf eigenen Servern
- Widerruf und Kundenkonto-Löschung funktionieren technisch
- Newsletter-Anmeldung nutzt das Double-Opt-in-Verfahren
- Versandbestätigungen enthalten keinen unnötigen Datenüberhang
Der Klassiker unter den Fehlern: Ein Kundenkonto lässt sich anlegen, aber nicht löschen. Das verletzt das Recht auf Löschung und fällt bei jeder Prüfung auf.
Tracking, Analytics und Auftragsverarbeitung prüfen
Tracking ist der Bereich mit dem größten Risiko, weil hier täglich Daten fließen. Jedes Analyse-Tool, das personenbezogene Daten verarbeitet, braucht eine Rechtsgrundlage und einen Auftragsverarbeitungsvertrag.
Die Prüfpunkte:
- Jedes Tool ist in der Datenschutzerklärung gelistet
- Auftragsverarbeitungsvertrag liegt für jeden Dienstleister vor
- IP-Adressen werden gekürzt, wo möglich
- Serverstandorte sind bekannt, Drittlandtransfers sind dokumentiert
- Tracking lädt erst nach Einwilligung
- Eine datenschutzfreundliche Alternative wurde geprüft
Die DSGVO verlangt keine bestimmte Technik, sondern Nachvollziehbarkeit. Wie eine datenschutzkonforme Webanalyse eingerichtet wird, zeigt eine praxisnahe Anleitung. Wer dokumentiert, welche Daten wohin fließen, hat den schwersten Teil erledigt. Die österreichische Datenschutzbehörde stellt dazu offizielle Informationen bereit.
Typische Fehler und wie Sie sie vermeiden
Die meisten Verstöße entstehen nicht aus Absicht, sondern aus Gewohnheit. Drei Muster sehen wir immer wieder.
Fehler 1: Der Banner lädt zu früh. Das Skript sitzt im Head, der Banner erscheint danach. Prüfen Sie mit den Entwicklertools, welche Requests vor der Zustimmung rausgehen.
Fehler 2: Die Datenschutzerklärung ist ein Text von der Stange. Sie nennt Tools, die Sie nicht nutzen, und verschweigt die, die Sie nutzen. Gleichen Sie sie quartalsweise gegen den tatsächlichen Technik-Stack ab.
Fehler 3: Die Dokumentation fehlt. Sie haben alles richtig gemacht, können es aber nicht belegen. Ein Verzeichnis der Verarbeitungstätigkeiten ist Pflicht, nicht Kür.
Vor einem Relaunch kommt ein vierter Punkt dazu: Datenschutz gehört in die Go-Live-Prüfung. Welche Datenschutz-Punkte in eine Go-Live-Checkliste für den Relaunch gehören, lässt sich dort nachlesen.
| Fehler | Prüfschritt | Typische Folge |
|---|---|---|
| Skript lädt vor Zustimmung | Netzwerk-Tab prüfen | Einwilligung unwirksam |
| Erklärung veraltet | Abgleich mit Technik-Stack | Falsche Angaben |
| Keine Dokumentation | Verzeichnis anlegen | Kein Nachweis möglich |
| Konto nicht löschbar | Test mit Testkonto | Verstoß gegen Löschrecht |
Die nächsten Schritte für Ihre Website
Prüfen Sie zuerst die Technik, dann die Texte. Der Ablauf eines Online-Projekts zeigt, wie Datenschutz-Anforderungen dabei umgesetzt werden. Diese Reihenfolge spart Zeit, weil ein sauberer Banner und ein sauberes Formular die Datenschutzerklärung erst richtig machen.
Arbeiten Sie die sieben Bereiche in dieser Reihenfolge ab:
- Cookie-Banner und Ladeverhalten
- Kontaktformular und Löschfristen
- Shop-Prozesse und Zahlungsdaten
- Tracking und Auftragsverarbeitung
- Datenschutzerklärung gegen den echten Stack abgleichen
- Verzeichnis der Verarbeitungstätigkeiten anlegen
- Ergebnis dokumentieren und quartalsweise wiederholen
Die DSGVO ist kein einmaliges Projekt, sondern ein Zustand, der gepflegt werden muss. Wer eine Website betreibt, ändert regelmäßig Tools, Formulare und Prozesse, und jede Änderung kann eine neue Prüfung nötig machen. Wir bei mccom begleiten Website- und Shop-Projekte von der Strategie über die technische Umsetzung bis zum Relaunch. Unsere Arbeit verbindet digitale Strategie, Websites und Webshops und KI-optimierte Prozesse, damit Ihre Website zukunftssicher und nachvollziehbar aufgestellt ist.
Häufig gestellte Fragen
Was muss eine Website in Österreich laut DSGVO beachten?
Jede Website, die personenbezogene Daten verarbeitet, braucht eine vollständige Datenschutzerklärung nach Art. 13 DSGVO, ein rechtmäßiges Cookie-Banner für nicht notwendige Cookies und transparente Angaben zu Kontaktformularen. Zusätzlich gelten Dokumentations- und Rechenschaftspflichten nach Art. 5 DSGVO sowie die Meldepflicht bei Datenschutzverletzungen an die Datenschutzbehörde. Verstöße können nach DSGVO mit bis zu 20 Millionen Euro oder 4 Prozent des weltweiten Jahresumsatzes geahndet werden.
Braucht jede Website in Österreich ein Cookie-Banner?
Ein Cookie-Banner ist nur dann erforderlich, wenn nicht notwendige Cookies oder vergleichbare Technologien wie Tracking-Pixel eingesetzt werden. Rein technisch notwendige Cookies, etwa für Warenkorb oder Login, benötigen keine Einwilligung. Für Analyse- und Marketing-Cookies verlangt die DSGVO eine aktive, informierte Einwilligung, die der Nutzer ablehnen können muss. Ein Banner, das nur bestätigt werden kann, erfüllt diese Anforderung nicht.
Welche Datenschutzinformationen müssen Kontaktformulare enthalten?
Ein DSGVO-konformes Kontaktformular verlinkt unmittelbar auf die Datenschutzerklärung und benennt Zweck, Rechtsgrundlage, Speicherdauer und Empfänger der Daten. Bei Weitergabe an Dritte, etwa CRM- oder E-Mail-Anbieter, ist ein Auftragsverarbeitungsvertrag erforderlich. Zusätzlich sollte ein Hinweis auf die Rechte der Betroffenen nach Art. 15 bis 21 DSGVO vorhanden sein. Fehlt dieser Hinweis, ist die Einwilligung oft nicht wirksam dokumentiert.
Wie oft sollte man die Datenschutzeinstellungen einer Website überprüfen?
Eine Prüfung mindestens einmal jährlich ist sinnvoll, zusätzlich bei jedem neuen Tool, jeder neuen Landingpage und jedem Relaunch. Da sich Rechtslage und eingesetzte Technologien laufend ändern, empfiehlt sich ein festes Prüfintervall mit dokumentiertem Ergebnis. So bleibt die Rechenschaftspflicht nach Art. 5 DSGVO erfüllt und Cookie-Banner, Datenschutzerklärung und Formulare bleiben konsistent.


