Zuletzt aktualisiert: 30. Oktober 2026
Kurzübersicht
DSGVO Konformität bei Cloud Anbietern bedeutet, dass ein Anbieter alle Anforderungen der Datenschutz-Grundverordnung erfüllt, nicht nur die Daten in der EU speichert. Ein EU-Rechenzentrum allein belegt nicht, dass alle Souveränitätsrisiken gelöst sind, da auch Konzernzugehörigkeit und Zugriffsrechte zählen. Prüfen Sie daher Datenstandort, Auftragsverarbeitungsvertrag, TOM und Unterauftragsverarbeiter regelmäßig.
- Der Serverstandort ist ein Prüfpunkt von vielen, kein Freibrief für DSGVO Konformität.
- Der Auftragsverarbeitungsvertrag ist Pflicht nach Art. 28 DSGVO und zentrales Steuerungsinstrument.
- Wer TOM nur aus dem Anbieter-Handbuch übernimmt, dokumentiert Maßnahmen, die so nicht laufen.
- Unterauftragsverarbeiter und Drittlandtransfers brauchen eine lückenlose Dokumentation und laufende Prüfung.
- Die DSGVO Cloud Checkliste macht aus einmaliger Prüfung einen wiederkehrenden Prozess.
Inhaltsverzeichnis
- Warum DSGVO Konformität bei Cloud Anbietern über den Serverstandort hinausgeht
- Schritt 1: Cloud Datenstandort EU prüfen und Zugriffsrisiken bewerten
- Schritt 2: Auftragsverarbeitungsvertrag Cloud Anbieter verhandeln
- Schritt 3: Technische und organisatorische Maßnahmen Cloud bewerten
- Schritt 4: Unterauftragsverarbeiter und Drittlandtransfers kontrollieren
- Die DSGVO Cloud Checkliste für die laufende Überprüfung
- DSGVO Konformität bei Cloud Anbietern in die digitale Strategie einbetten
- Häufig gestellte Fragen
Inhalte (Text und Grafik) mit KI-generiert.
Warum DSGVO Konformität bei Cloud Anbietern über den Serverstandort hinausgeht
DSGVO Konformität bei Cloud Anbietern bedeutet, dass ein Anbieter alle Anforderungen der Datenschutz-Grundverordnung erfüllt, nicht nur die Daten in der EU speichert. Genau hier liegt der häufigste Denkfehler: Ein Rechenzentrum in Frankfurt oder Wien sagt nichts darüber aus, wer auf die Daten zugreifen kann. Die europäische Tochtergesellschaft eines US-Anbieters bleibt rechtlich eng mit der Muttergesellschaft verbunden. Wie eine Studie zur Cloud-Souveränität und DSGVO am Beispiel einer besonders sensiblen Cloud-HPC-Umgebung zeigt, reichen Datenschutz- und Sicherheitsentscheidungen weit über den Standort hinaus.
Bei mccom begleiten wir Unternehmen in Salzburg bei genau dieser Frage. Der Serverstandort ist ein Prüfpunkt von vielen, kein Freibrief. Wer DSGVO Konformität nur über die Region im Cloud-Vertrag definiert, übersieht Zugriffsrechte, Unterauftragsverarbeiter und Drittlandtransfers.
Im Folgenden zeigen wir die vier Prüfschritte, mit denen Sie DSGVO Konformität bei Cloud Anbietern belastbar sicherstellen.
Schritt 1: Cloud Datenstandort EU prüfen und Zugriffsrisiken bewerten
Der Cloud Datenstandort EU ist die erste Frage, aber nicht die letzte. Prüfen Sie zuerst, in welchen Regionen Ihre Daten tatsächlich liegen. Fragen Sie dann, wer aus welchem Land darauf zugreifen darf.
Ein EU-Rechenzentrum allein belegt nicht, dass alle Souveränitätsrisiken gelöst sind. Nach Einschätzung von Analysen zum Verhältnis von Cloud Act und DSGVO müssen Unternehmen auch die Konzernzugehörigkeit des Anbieters und mögliche Zugriffsrechte ausländischer Behörden bewerten. Der Standort der Festplatte und der Standort der Entscheidungsmacht sind zwei verschiedene Dinge.
Diese Punkte gehören in die Prüfung:
- Vertragspartner: Wer ist Ihr Vertragspartner, die EU-Tochter oder die Muttergesellschaft?
- Zugriffsrechte: Welche Konzernstellen können technisch auf Daten zugreifen?
- Support-Standorte: Von wo aus wird der Betrieb betreut?
- Verschlüsselung: Wer hält die Schlüssel, Sie oder der Anbieter?
Der letzte Punkt entscheidet oft mehr als die Region. Liegen die Schlüssel beim Anbieter, bleibt ein Zugriffspfad offen.
Schritt 2: Auftragsverarbeitungsvertrag Cloud Anbieter verhandeln
Der Auftragsverarbeitungsvertrag Cloud Anbieter ist Pflicht nach Art. 28 DSGVO. Er ist kein Formular, das man wegklickt, sondern das zentrale Steuerungsinstrument.
Verhandeln Sie konkret statt allgemein. Ein Standardvertrag ohne Anpassung lässt genau die Lücken offen, die später teuer werden. Diese Klauseln sollten Sie prüfen:
- Weisungsbindung und dokumentierte Weisungswege
- Meldepflichten bei Datenschutzverletzungen mit klaren Fristen
- Löschung und Rückgabe der Daten am Vertragsende
- Zustimmungserfordernis bei neuen Unterauftragsverarbeitern
- Auditrechte und Nachweispflichten des Anbieters
Ein häufiger Fehler: Der Vertrag wird geschlossen, aber nie mit der technischen Realität abgeglichen. Was im Vertrag steht, muss auch in der Konfiguration stimmen. Sonst entsteht eine Scheinabsicherung.
Schritt 3: Technische und organisatorische Maßnahmen Cloud bewerten
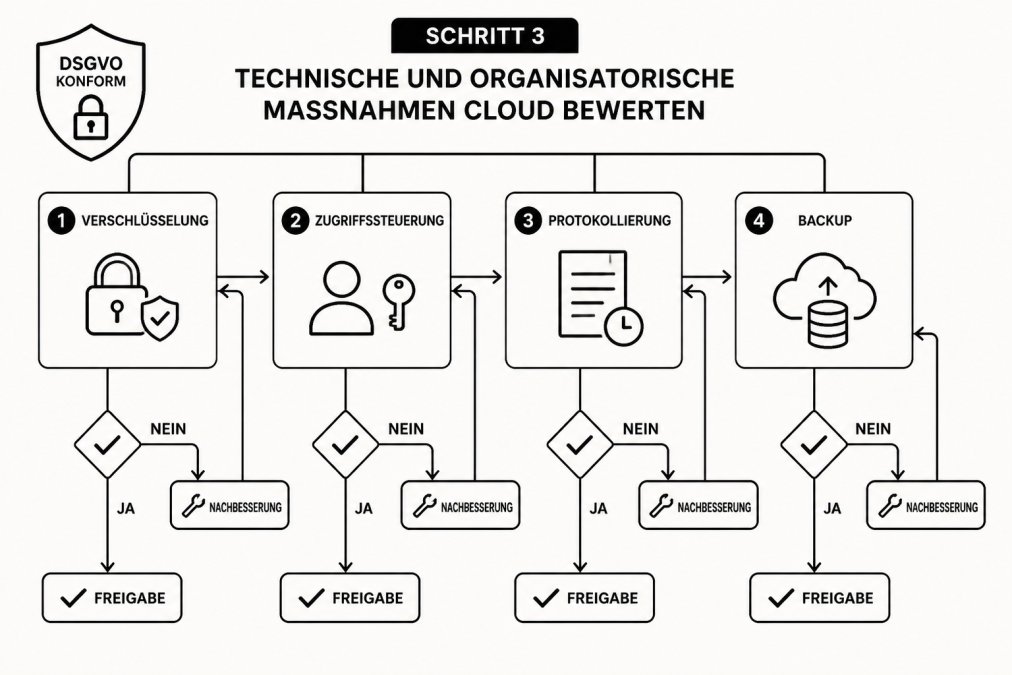
Technische und organisatorische Maßnahmen Cloud sind der Punkt, an dem Compliance praktisch wird. Bewerten Sie, ob die angegebenen Maßnahmen zu Ihren Daten passen.
Prüfen Sie Verschlüsselung, Zugriffssteuerung, Protokollierung und Backup-Konzepte. Für die technische Bewertung finden Sie zudem moderne Webtechnologien für Unternehmenswebsites. Achten Sie auf Mehrfaktor-Authentifizierung und darauf, dass Rechte nach dem Minimalprinzip vergeben sind. Auch die Skalierbarkeit Ihrer Webarchitektur gehört hierher: Eine klar strukturierte Webarchitektur lässt sich leichter sauber absichern als ein gewachsenes System ohne klare Struktur.
Eine kontinuierliche Überprüfung dieser Schutzmechanismen bildet das Fundament für die digitale Integrität, weshalb die regelmäßige Durchführung ein Sicherheitsaudit für Webseiten als notwendige Ergänzung zur DSGVO-Konformität betrachtet werden sollte.
Achtung: Wer TOM nur aus dem Anbieter-Handbuch übernimmt, ohne die eigene Konfiguration zu prüfen, dokumentiert Maßnahmen, die so nicht laufen. Die Folge ist eine Lücke zwischen Nachweis und Praxis.
Schritt 4: Unterauftragsverarbeiter und Drittlandtransfers kontrollieren
Unterauftragsverarbeiter und Drittlandtransfers sind die versteckte Ebene der DSGVO Konformität. Jeder weitere Dienstleister in der Kette braucht eine Rechtsgrundlage.
Fordern Sie eine vollständige Liste aller Unterauftragsverarbeiter an und prüfen Sie, wo diese sitzen. Bei Transfers in Drittländer brauchen Sie eine tragfähige Grundlage, etwa einen Angemessenheitsbeschluss oder geeignete Garantien. Dokumentieren Sie jede Kette lückenlos.
Diese Kontrolle ist kein einmaliger Akt. Anbieter ändern ihre Ketten regelmäßig. Ohne laufende Prüfung verlieren Sie den Überblick.
Die DSGVO Cloud Checkliste für die laufende Überprüfung
Die DSGVO Cloud Checkliste macht aus einmaliger Prüfung einen wiederkehrenden Prozess. Compliance verfällt, wenn sie nicht gepflegt wird.
Arbeiten Sie diese Punkte regelmäßig ab:
- Datenstandorte und Zugriffsrechte erneut geprüft
- Auftragsverarbeitungsvertrag auf Aktualität kontrolliert
- TOM mit der tatsächlichen Konfiguration abgeglichen
- Liste der Unterauftragsverarbeiter aktuell
- Drittlandtransfers dokumentiert und begründet
- Löschfristen eingehalten und belegt
Ergänzend lohnt ein Blick auf die allgemeinen DSGVO-Pflichten, die Webseitenbetreiber erfüllen müssen. Sie bilden den Rahmen, in den die Cloud-Checkliste gehört.
| Prüfschritt | Rhythmus | Typischer Befund |
|---|---|---|
| Datenstandort und Zugriff | quartalsweise | Region EU, Zugriff außerhalb |
| Auftragsverarbeitungsvertrag | jährlich | Standardklauseln ohne Anpassung |
| TOM-Abgleich | halbjährlich | Nachweis weicht von Praxis ab |
| Unterauftragsverarbeiter | quartalsweise | Liste unvollständig |
DSGVO Konformität bei Cloud Anbietern in die digitale Strategie einbetten
DSGVO Konformität bei Cloud Anbietern ist am Ende keine IT-Frage, sondern eine Strategiefrage. Wer Cloud-Compliance isoliert behandelt, baut Silos. Wer sie in die digitale Strategie einbettet, trifft bessere Entscheidungen bei jeder neuen Anwendung.
Bei mccom in Salzburg verbinden wir Strategie, Design und Technologie.
Unser Ansatz: Prüfen, dokumentieren, wiederholen. So wird aus einer einmaligen Prüfung ein stabiler Prozess.
Häufig gestellte Fragen
Wie prüfe ich, ob ein Cloud-Anbieter DSGVO-konform ist?
Prüfen Sie vier Punkte in dieser Reihenfolge: erstens den tatsächlichen Speicherort der Daten und die Konzernzugehörigkeit des Anbieters, zweitens den abgeschlossenen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO, drittens die dokumentierten technischen und organisatorischen Maßnahmen und viertens die Liste der Unterauftragsverarbeiter samt Drittlandtransfers. Ein Serverstandort innerhalb der EU allein belegt keine DSGVO Konformität, weil auch mögliche Zugriffsrechte ausländischer Behörden zu bewerten sind. Halten Sie jede Prüfung schriftlich fest, damit Sie die Entscheidung gegenüber der Datenschutzbehörde belegen können.
Was muss ein Auftragsverarbeitungsvertrag mit einem Cloud-Anbieter enthalten?
Der Vertrag muss nach Art. 28 DSGVO den Gegenstand, die Dauer, die Art und den Zweck der Verarbeitung benennen sowie die Weisungsbindung des Anbieters regeln. Erforderlich sind außerdem Pflichten zu Vertraulichkeit, Sicherheitsmaßnahmen, Unterstützung bei Betroffenenanfragen und Datenschutz-Folgenabschätzungen, Meldung von Verletzungen sowie Löschung oder Rückgabe der Daten nach Vertragsende. Fehlen Angaben zu Unterauftragsverarbeitern oder zum Genehmigungsweg für deren Wechsel, ist der Vertrag unvollständig. Prüfen Sie, ob die Anlage zu technischen und organisatorischen Maßnahmen tatsächlich zum eingesetzten Dienst passt.
Dürfen personenbezogene Daten in einer Cloud außerhalb der EU gespeichert werden?
Eine Verarbeitung außerhalb der EU ist nicht grundsätzlich verboten, sie braucht aber eine tragfähige Rechtsgrundlage nach Kapitel V DSGVO. Möglich sind ein Angemessenheitsbeschluss der Europäischen Kommission, Standardvertragsklauseln oder verbindliche interne Datenschutzvorschriften. Zusätzlich ist eine Transfer-Folgenabschätzung nötig, die bewertet, ob der Anbieter Zugriffsanfragen ausländischer Behörden ausgesetzt sein kann. Der Umstand, dass eine europäische Tochtergesellschaft als Vertragspartner auftritt, verändert die Bewertung der Konzernzugehörigkeit nicht automatisch. Dokumentieren Sie die Prüfung und legen Sie fest, welche Datenkategorien von einem Transfer ausgenommen bleiben.
Wie oft sollten Unternehmen die Datenschutzkonformität ihres Cloud-Anbieters überprüfen?
Eine jährliche Vollprüfung ist der Mindeststandard, ergänzt durch eine anlassbezogene Kontrolle, sobald der Anbieter Unterauftragsverarbeiter wechselt, neue Funktionen einführt, den Speicherort verändert oder eine Sicherheitsverletzung meldet. Bewahren Sie die Prüfprotokolle auf, damit Sie Änderungen nachvollziehen können. Für Anwendungen mit besonders sensiblen Daten empfiehlt sich ein halbjährlicher Rhythmus, weil sich Konzernstrukturen und Rechtsgrundlagen schneller ändern als der Vertragstext. Verantwortlichkeiten sollten namentlich festgelegt sein, nicht nur an eine Abteilung adressiert.
Die größte Hürde bleibt die laufende Pflege, nicht der erste Check. Genau hier setzen wir an: mit einem strategischen Ansatz bei der Webentwicklung, KI-optimierten Prozessen in Analyse und Umsetzung sowie einem Fokus auf nachhaltige, skalierbare Plattformen. So bleibt DSGVO Konformität bei Cloud Anbietern ein fester Teil Ihrer digitalen Strategie statt ein Projekt, das nach dem Audit wieder einschläft.


