Zuletzt aktualisiert: 4. November 2026
Kurzübersicht
WordPress 7.0 verschärft die Sicherheitsarchitektur vor allem bei Benutzerrollen, KI-Schnittstellen und Echtzeitkommunikation, daher reichen bestehende Härtungsmaßnahmen nicht mehr aus. Administratoren sollten die wordpress sicherheitsfeatures kennen, Sicherheitsupdates innerhalb fester Fristen einspielen und Zugriffe auf so wenige Konten wie möglich beschränken.
- Sicherheitsreleases sollten innerhalb von 24 bis 72 Stunden eingespielt werden, nicht im monatlichen Wartungsfenster.
- Kritische Schwachstellen mit aktiver Ausnutzung erfordern einen Patch innerhalb von 24 Stunden.
- DISALLOW_FILE_MODS blockiert auch automatische Core-Sicherheitsupdates und braucht einen alternativen Update-Kanal.
- Backups sollten vor jedem Update vollständig, verschlüsselt und auf EU-Servern gespeichert werden.
- Zwei-Faktor-Authentifizierung und eine Reduzierung der Administratorkonten sichern den Zugang wirksam ab.
Inhaltsverzeichnis
- Was ist neu bei den Sicherheitsfeatures in WordPress 7.0?
- Kritische Sicherheitsupdates und Patches im Überblick
- Sicherheitslücke erkennen: Anzeichen, Prüfwerkzeuge und Schwachstellenanalyse
- Backup vor Update: Sichern, Staging nutzen und Rollback planen
- Benutzerrechte verwalten und Administratorzugänge absichern
- Plugin- und Theme-Kompatibilität vor dem Update prüfen
- Ihr nächster Schritt: Sicherheits-Audit für Ihre WordPress-Website
- Häufig gestellte Fragen
Inhalte (Text und Grafik) mit KI-generiert.
Was ist neu bei den Sicherheitsfeatures in WordPress 7.0?
Mit den neuen WordPress-Sicherheitsfeatures verschärft WordPress 7.0 die Sicherheitsarchitektur des Kernsystems, vor allem bei Benutzerrollen, KI-Schnittstellen und Echtzeitkommunikation. Für Administratoren bedeutet das: Die Angriffsfläche verändert sich, und bestehende Härtungsmaßnahmen reichen nicht mehr aus. Wer seine Website verantwortet, sollte die neuen Mechanismen kennen, bevor er sie produktiv einsetzt.
Eine der sichtbarsten Änderungen betrifft die Rollenvergabe.
Hinzu kommen Schutzmaßnahmen gegen KI-spezifische Bedrohungen.
Kritische Sicherheitsupdates und Patches im Überblick
Die Patch-Historie der 7.0-Linie zeigt, wie schnell sich die Bedrohungslage verändert.
Die Zahlen lassen sich als Überblick darstellen:
| Version | Sicherheitskorrekturen | Schwerpunkt | Empfohlenes Reaktionsfenster |
|---|---|---|---|
| 7.0.1 | 3 | Kernschwachstellen | innerhalb von 72 Stunden |
| 7.0.3 | 12 | Reines Sicherheitsrelease | innerhalb von 24 Stunden |
| 7.0.7 | 7 | Spezifische Fixes | innerhalb von 48 Stunden |
Für Administratoren folgt daraus eine klare Konsequenz: Patch-Releases gehören nicht in ein monatliches Wartungsfenster, sondern in einen festen, kurzen Reaktionszeitraum. Eine Verzögerung von Wochen bei einem Sicherheitsrelease ist in der Praxis das größte vermeidbare Risiko.
Wie WordPress 7.0 Minor-Sicherheitsupdates ausrollt
Für Administratoren bedeutet das eine wichtige Umstellung im Denken: Nicht das Einspielen ist die Aufgabe, sondern die Kontrolle darüber, dass es tatsächlich geschieht und nichts bricht.
Ein häufiges Muster in österreichischen Agentur- und Unternehmensumgebungen: Automatische Minor-Updates werden aus Angst vor Nebenwirkungen abgeschaltet, danach aber nicht durch einen manuellen Prozess ersetzt. Das Ergebnis ist eine dauerhaft veraltete Installation – der schlechteste aller Zustände. Wer Auto-Updates deaktiviert, muss einen dokumentierten Ersatzprozess mit klaren Verantwortlichkeiten und Fristen haben.
Achtung: Wenn Sie DISALLOW_FILE_MODS in der wp-config.php setzen, um Dateiänderungen zu unterbinden, blockieren Sie damit auch automatische Core-Sicherheitsupdates. Prüfen Sie vor dem Setzen, ob ein anderer Update-Kanal – etwa über die Hosting-Ebene oder ein verwaltetes Wartungsmodell – die Patches einspielt.
Reaktionszeitfenster und Verantwortlichkeiten festlegen
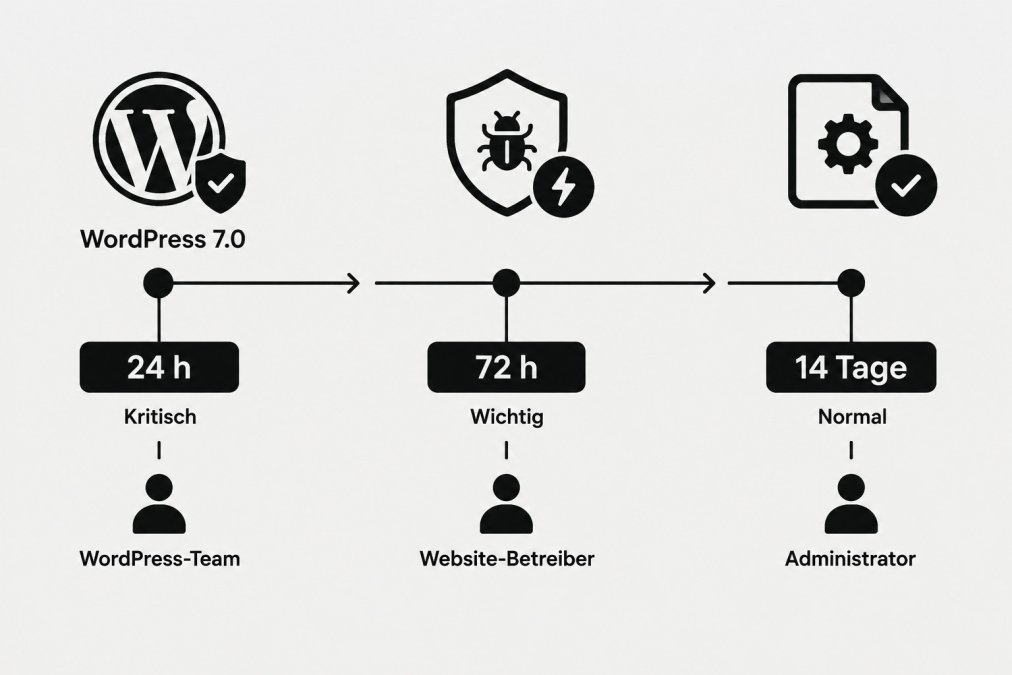
Eine belastbare Patch-Strategie braucht drei Festlegungen: eine Frist, eine verantwortliche Person und einen Eskalationsweg. Bewährt hat sich eine Staffelung nach Schweregrad:
- Kritische Schwachstellen mit aktiver Ausnutzung: Patch innerhalb von 24 Stunden, auch außerhalb der Geschäftszeiten.
- Sicherheitsreleases ohne bekannte Ausnutzung: Patch innerhalb von 72 Stunden.
- Reguläre Minor-Releases: Patch im nächsten Wartungsfenster, spätestens innerhalb von 14 Tagen.
Diese Fristen sollten schriftlich festgehalten und mit der Geschäftsführung abgestimmt sein. In vielen Betrieben fehlt genau diese Abstimmung, weshalb im Ernstfall niemand entscheiden will.
Österreich-Relevanz: Meldepflichten nach DSGVO
Für österreichische Verantwortliche hat das Patch-Management eine rechtliche Dimension, die in rein technischen Artikeln meist fehlt. Die Datenschutz-Grundverordnung verpflichtet Verantwortliche, eine Verletzung personenbezogener Daten an die zuständige Aufsichtsbehörde zu melden, sofern ein Risiko für Betroffene besteht. Ein erfolgreicher Angriff über eine ungepatchte Schwachstelle ist ein meldepflichtiger Vorfall, wenn personenbezogene Daten betroffen sind.
Das bedeutet praktisch: Die Patch-Frist und die Meldepflicht hängen zusammen. Wer Schwachstellen wochenlang offen lässt, muss im Schadensfall erklären können, warum keine angemessenen technischen Maßnahmen ergriffen wurden. Ein dokumentierter Patch-Prozess ist damit nicht nur IT-Hygiene, sondern ein Baustein der Rechenschaftspflicht nach DSGVO.
Patch-Status überwachen statt hoffen
Die zuverlässigste Kontrolle ist ein wöchentlicher Abgleich der installierten Core-Version mit der aktuellen Version auf der offiziellen WordPress-Release-Seite. Ergänzend lohnt ein Blick in das Dashboard-Widget „Updates“, das Sicherheitsupdates gesondert kennzeichnet. Für mehrere Websites empfiehlt sich eine zentrale Übersicht – entweder über ein Verwaltungswerkzeug oder ein einfaches internes Protokoll, das Version, Datum und verantwortliche Person festhält.
Sicherheitslücke erkennen: Anzeichen, Prüfwerkzeuge und Schwachstellenanalyse
Eine kompromittierte WordPress-Installation zeigt sich selten sofort. Typische Anzeichen sind unerklärliche Benutzerkonten, geänderte Dateien im Core-Verzeichnis, ungewöhnlich hohe Serverlast oder Weiterleitungen, die nur bestimmte Besucher treffen. Wer diese Symptome früh erkennt, begrenzt den Schaden erheblich.
Für die Schwachstellenanalyse eignen sich mehrere Prüfansätze. Die Versionsprüfung des Kerns und aller Plugins zeigt, welche Komponenten veraltet sind. Ergänzend lohnen sich Integritätsprüfungen der Core-Dateien und die Auswertung der System-Logs auf fehlgeschlagene Login-Versuche. Die Plugin-Ebene ist deshalb der wichtigste Prüfpunkt.
Im Rahmen eines strukturierten Audits lohnt sich ein Blick auf fünf Bereiche: Core-Version, Plugin- und Theme-Stand, Benutzerkonten mit erhöhten Rechten, Login-Schutz und Backup-Status. Eine Fachberatung kann diese Analyse bündeln und priorisieren. Mehr dazu, wie eine fundierte Analyse und zielgerichtete Planung aussehen kann, finden Sie auf unserer Seite zur strategischen Beratung.
Backup vor Update: Sichern, Staging nutzen und Rollback planen
Kein Sicherheitsupdate sollte ohne vollständiges Backup auf die Produktivseite gespielt werden. Das Backup umfasst die Datenbank und das Dateisystem. Beides muss getestet wiederherstellbar sein, denn ein Backup, das im Ernstfall nicht zurückspielt, ist wertlos.
Eine Staging-Umgebung ist der sauberste Weg, Updates vorab zu prüfen. Dort lassen sich Plugin-Konflikte, Darstellungsfehler und Performance-Einbrüche erkennen, bevor Besucher betroffen sind. Wichtig: Die Staging-Kopie muss den tatsächlichen Produktivstand spiegeln, inklusive PHP-Version und Serverkonfiguration.
Für den Rollback sollte vorab ein konkreter Plan stehen. Wer festlegt, wer im Fehlerfall entscheidet und in welcher Reihenfolge zurückgespielt wird, spart im Ernstfall Stunden. Ein Rollback-Szenario ist keine Schwäche, sondern Teil einer professionellen Update-Strategie.
Rollback konkret: So kehren Sie nach einem fehlerhaften 7.0-Update zurück
Der „White Screen of Death“ nach einem Core-Update ist selten ein Datenverlust, sondern meist ein Konflikt zwischen dem neuen Kern und einer Erweiterung. Ein strukturierter Rollback verläuft in dieser Reihenfolge:
- Sofortmaßnahme: Website in den Wartungsmodus versetzen, damit Besucher keine Fehlerseite sehen. Das geschieht über die Datei
.maintenanceim WordPress-Wurzelverzeichnis oder über ein Wartungsmodus-Plugin. - Fehlerquelle eingrenzen: Alle Plugins per Umbenennung des Plugin-Ordners deaktivieren. Läuft die Website danach, ist ein Plugin die Ursache. Plugins schrittweise reaktivieren, bis der Fehler wieder auftritt.
- Core-Rollback: Wenn der Fehler im Kern liegt, die Vorversion – in der Regel 6.x – als vollständiges Paket von der offiziellen WordPress-Release-Seite herunterladen und die Core-Dateien ersetzen, ohne
wp-contentundwp-config.phpzu überschreiben. Die Datenbank bleibt dabei unverändert, sofern das Update keine Schemaänderung vorgenommen hat. - Datenbank-Rollback: Nur wenn das Update die Datenbank verändert hat und Fehler bestehen bleiben, das Datenbank-Backup zurückspielen. Diesen Schritt zuletzt, weil er den größten Datenverlust bedeutet.
- Nachbereitung: Ursache dokumentieren, betroffene Erweiterung ersetzen oder aktualisieren, Update erneut auf der Staging-Umgebung testen.
Achtung: Ein Core-Rollback ohne Datenbank-Rollback funktioniert nur, solange das Update keine Schemaänderung eingeführt hat. Prüfen Sie vor dem Zurückspielen, ob die 7.0-Linie Datenbanktabellen verändert hat – andernfalls kann die alte Version mit der neuen Datenbank inkonsistent laufen.
Staging richtig aufsetzen
Eine Staging-Umgebung ist nur dann aussagekräftig, wenn sie die Produktion realistisch abbildet. Drei Punkte entscheiden darüber:
- Gleiche PHP-Version und Serverkonfiguration wie in der Produktion. Ein Test auf PHP 8.3 sagt nichts über eine Produktion auf PHP 7.4 aus.
- Aktueller Datenbestand: Die Staging-Kopie sollte den letzten Produktivstand spiegeln, nicht einen Wochen alten Snapshot.
- Zugriffsschutz: Staging-Umgebungen sind häufig ungeschützt erreichbar und werden von Suchmaschinen indexiert. Ein Passwortschutz und ein
noindex-Header sind Pflicht.
Österreich-Relevanz: DSGVO-konforme Backups
Backups enthalten personenbezogene Daten – Benutzerkonten, Bestellungen, Kontaktanfragen. Für österreichische Verantwortliche gelten damit dieselben Pflichten wie für die Produktionsdatenbank. Drei Aspekte sind praxisrelevant:
- Speicherort: Backups sollten auf Servern innerhalb der EU liegen, um die Übermittlung in Drittländer zu vermeiden. Viele österreichische Hosting-Anbieter bieten Rechenzentren in Wien, Graz oder Frankfurt an. Wer Backups bei einem US-Anbieter speichert, braucht eine tragfähige Rechtsgrundlage für die Drittlandübermittlung.
- Verschlüsselung: Backups sollten verschlüsselt gespeichert werden, sowohl bei der Übertragung als auch im Ruhezustand.
- Löschfristen: Backups dürfen nicht unbegrenzt aufbewahrt werden. Eine definierte Aufbewahrungsfrist – etwa 30 oder 90 Tage – ist Teil der Rechenschaftspflicht.
Ein häufiges Muster in österreichischen KMU: Backups werden lokal auf einem NAS im Büro gespeichert, ohne Verschlüsselung und ohne getestete Wiederherstellung. Fällt das NAS aus oder wird es Opfer eines Verschlüsselungstrojaners, ist der vermeintliche Schutz weg. Die Kombination aus lokalem und externem Backup – idealerweise in der EU – ist die belastbare Variante.
Wiederherstellung testen
Ein Backup, das nie getestet wurde, ist eine Annahme, keine Absicherung. Bewährt hat sich ein quartalsweiser Wiederherstellungstest auf einer separaten Umgebung: Datenbank und Dateien zurückspielen, Website aufrufen, Login und zentrale Funktionen prüfen. Der Test dauert meist unter einer Stunde und deckt Lücken auf, bevor sie im Ernstfall teuer werden.
Benutzerrechte verwalten und Administratorzugänge absichern
Der Administrator-Account ist der Schlüssel zu allem: Er verwaltet Themes, Plugins und Einstellungen. Deshalb ist die Zugriffsverwaltung der wirksamste Hebel der Härtung. Das Grundprinzip lautet: so wenige Administratoren wie möglich, und jede Rolle nur mit den Rechten, die sie tatsächlich braucht.
Zur Absicherung gehören eine Zwei-Faktor-Authentifizierung für alle privilegierten Konten, eine Begrenzung der Login-Versuche und regelmäßig geprüfte Benutzerlisten. Wie Zugriffe und Dienstleister datenschutzkonform gestaltet werden, zeigt der Beitrag zur DSGVO-Konformität bei Cloud-Anbietern. Veraltete Konten von ehemaligen Mitarbeitern sind ein häufig unterschätztes Risiko.
Schritt-für-Schritt: Rollenvergabe und Login-Sicherheit
- Bestandsaufnahme: Alle Benutzerkonten mit Rolle und letztem Login exportieren. Dauer: ca. 15 Minuten.
- Rollen reduzieren: Konten, die nur Inhalte pflegen, auf „Editor“ oder „Autor“ setzen. Dauer: ca. 20 Minuten.
- Zwei-Faktor-Authentifizierung aktivieren für alle Administratoren. Dauer: ca. 30 Minuten.
- Brute-Force-Schutz einrichten und Login-Versuche begrenzen. Dauer: ca. 30 Minuten.
- Inaktive Konten entfernen oder deaktivieren. Erwartetes Ergebnis: Nur noch aktiv benötigte Zugänge bestehen.
Plugin- und Theme-Kompatibilität vor dem Update prüfen
Der häufigste Grund für Probleme nach einem Core-Update sind inkompatible Erweiterungen. Ein Plugin, das seit Jahren stabil läuft, kann nach einem Update plötzlich Fehler verursachen, weil es auf geänderte Funktionen des Kerns zugreift.
Vor jedem Update sollten Sie prüfen, ob alle aktiven Plugins und das Theme für die Zielversion freigegeben sind. Nicht mehr gepflegte Erweiterungen sind das größte Risiko. Sie sollten durch gepflegte Alternativen ersetzt werden, bevor das Update eingespielt wird.
Auf der Staging-Umgebung testen Sie anschließend die kritischen Funktionen: Login, Formulare, Warenkorb, Zahlungsprozesse und zentrale Seiten. Erst wenn diese Abläufe fehlerfrei funktionieren, geht das Update live.
Ihr nächster Schritt: Sicherheits-Audit für Ihre WordPress-Website
Die Sicherheitsfeatures von WordPress 7.0 sind nur so wirksam wie ihre Konfiguration. Ein strukturiertes Sicherheits-Audit zeigt, wo Ihre Website heute steht und welche Maßnahmen Priorität haben. Starten Sie mit der Versionsprüfung, der Benutzerbereinigung und dem Backup-Status, und planen Sie dann die Updates in einem festen Rhythmus.
Häufig gestellte Fragen
Welche Sicherheitsfeatures bringt WordPress 7.0?
WordPress 7.0 behebt in mehreren Sicherheitsreleases zahlreiche Schwachstellen. Administratoren sollten daher nicht nur die Hauptversion, sondern alle Patch-Releases einspielen.
Wie sicher ist WordPress 7.0 für Administratoren?
Die Sicherheit einer WordPress-Installation hängt stark von der Konfiguration ab. Administratoren sollten daher Benutzerrechte, Zugänge und Erweiterungen aktiv prüfen, statt sich allein auf das Core-Update zu verlassen.
Wie installiere ich ein WordPress-Sicherheitsupdate?
Vor jedem Update sollten Sie ein vollständiges Backup erstellen und, wo möglich, zunächst in einer Staging-Umgebung testen. Anschließend aktualisieren Sie über das Dashboard unter Dashboard > Aktualisierungen oder per WP-CLI. Prüfen Sie nach dem Update die Startseite, Login-Funktionen, Formulare und wichtige Plugins. Dokumentieren Sie die installierte Version, damit Sie bei Problemen gezielt zurückrollen können.
Was sollten Administratoren vor einem WordPress-Update sichern?
Sichern Sie sowohl die Dateien des Webspace als auch die Datenbank. Ein Backup ist nur dann nützlich, wenn es vollständig und wiederherstellbar ist, daher sollte die Wiederherstellung regelmäßig getestet werden. Halten Sie zudem Zugangsdaten, Lizenzschlüssel für Premium-Plugins und Hosting-Informationen bereit.
Wie prüfe ich, ob meine WordPress-Website aktuell ist?
Im Dashboard unter Dashboard > Aktualisierungen sehen Sie verfügbare Core-, Plugin- und Theme-Updates. Ergänzend können Sie die installierte Version im Quelltext oder über Sicherheitsscanner prüfen. Für ein systematisches Monitoring empfiehlt sich ein regelmäßiger Sicherheits-Audit, bei dem Versionen, Benutzerkonten und ungenutzte Erweiterungen erfasst werden.
Wie lassen sich Benutzerkonten und Zugriffsrechte in WordPress absichern?
Vergeben Sie nur die Rollen, die Benutzer tatsächlich benötigen, und entfernen Sie ungenutzte Konten. Aktivieren Sie starke Passwörter und, wenn möglich, eine Zwei-Faktor-Authentifizierung für Administratoren. Begrenzen Sie Login-Versuche, um Brute-Force-Angriffe zu erschweren. Prüfen Sie regelmäßig die Liste der Benutzer mit Administratorrechten.
Wie erkenne ich, ob eine WordPress-Website kompromittiert wurde?
Auffällige Anzeichen sind unbekannte Administratorkonten, unerwartete Dateiänderungen, plötzlich eingefügte Weiterleitungen oder Spam-Inhalte. Prüfen Sie Systemprotokolle und die Liste der installierten Plugins auf unbekannte Einträge. Bei Verdacht sollten Sie die Website vom Netz nehmen, Zugangsdaten zurücksetzen und den Hosting-Anbieter einbeziehen.
Was ist bei einem kritischen WordPress-Sicherheitsupdate zu tun?
Bei kritischen Updates sollten Sie zeitnah handeln, ohne auf Routinen zu warten. Erstellen Sie zuerst ein Backup, spielen Sie das Update ein und testen Sie die wichtigsten Funktionen. Kontrollieren Sie anschließend Benutzerkonten und Plugins auf Auffälligkeiten. Wenn Kompatibilitätsprobleme auftreten, ist ein gezielter Rollback auf Basis des Backups die sicherste Option.


